
[ad_1]
Conflito entre Estados Unidos e Israel contra o Irã completa um mês
Enquanto fugiam de um ataque de mísseis do Irã, alguns israelense com celulares Android receberam uma mensagem com link para um suposto aplicativo de informações em tempo real sobre abrigos antiaéreo.
Mas, em vez de oferecer um aplicativo útil, o link baixava um arquivo malicioso que dava aos hacker acesso à câmera do celular, à localização e a todos ose dados dos usuário.
🗒️ Tem alguma sugestão de reportagem? Mande para o g1
A operação atribuída aos iraniano demonstrou uma coordenação sofisticada na frente cibernética do conflito que opõe ose Estados Unidos e Israel ao Irã e seus representantes digitais.
À medida que buscam usar capacidades cibernética para compensar suas desvantagens militares, o Irã e seus apoiadores demonstram como desinformação, inteligência artificial e invades digitais agora estão incorporas à guerra moderna.
As mensagem falsas recebidas recentemente pareciam ter sido cronometradas para coincidir com ose ataques de mísseis, representando uma combinação inédita de ataques digitais e físico, destacou Gil Messing, chefe de gabinete da empresa israelense de cibersegurança Check Point Research.
“Isso foi enviado ás pessoas enquanto elas corriam para ose abrigos para se proteger”, disse Messing. “O fato de estar sincronizado e no mesmo minuto é uma novidade”.
Especialistas afirmaram que a disputa digital provavelmente continuará mesmo com um cessar-fogo porque é mais fácil e barata que o conflito convencional e não é projetada para matar ou conquistar, mas para espionar, roubar e intimidar.
Ataques virtuais de alto volume e baixo impacto
Embora em grande número, a maioria dos ataques cibernético ligados à guerra tem causado danos relativamente limitados a redes econômicas ou militares. Mas ele colocaram multas empresas na defensiva, forçando-as a corrigir rapidamente antigás vulnerabilidade.
Quase 5.800 ataques cibernético de cerca de 50 grupo ligados ao Irã foram rastreados até agora, de acordo com investigadores da empresa de segurança DigiCert, com sede em Utah. A maior parte tem como alvo empresas dos EUA e de Israel, mas alguns visaram redes no Bahrein, no Kuwait, no Catar e em outros passes da região.
Muito ataques virtuais são bloqueados por medidas mais recente de cibersegurança, mas podem causar danos sério a organizações com sistema desatualizados e impor demanda por recursos mesmo quando não têm sucesso.
Ele também têm um impacto psicológico sobre empresas que podem fazer negócio com o setor militar. “Há muito mais ataques acontecendo que não estão sendo relatados”, disse Michael Smith, diretor de tecnologia de campo da DigiCert.
Veja as exigência de EUA e Irã para acabar a guerra
Um grupo de hacker pró-Irã disse na sexta-feira (27) ter invadido uma conta do diretor do FBI, Kash Patel, e publicou o que pareciam ser fotografias antigás, um currículo e outros documentos pessoais do chefe da agência. Muito desses registo pareciam ter mais de uma década.
É semelhante a muito dos ataques cibernético ligados a hacker pró-Irã: chamativo e projetas para aumentar o moral entre apoiadores, enquanto minam a confiança do oponente, mas sem grande impacto no esforço de guerra.
Esses ataques de alto volume e baixo impacto são “uma forma de dizer ás pessoas em outros passes que ainda é possível alcançá-las, mesmo que estejam em outro continente. Isso ose torna mais uma tática de intimidação”, disse Smith, da Digicert.
Estruturas críticas como alvos
É provável que o Irã ataque ose elo mais fraco da cibersegurança americana: cadeia de suprimento que sustentam a economia e o esforço de guerra, bem como infraestrutura crítica, como portos, estações ferroviário, sistema de água e hospitais.
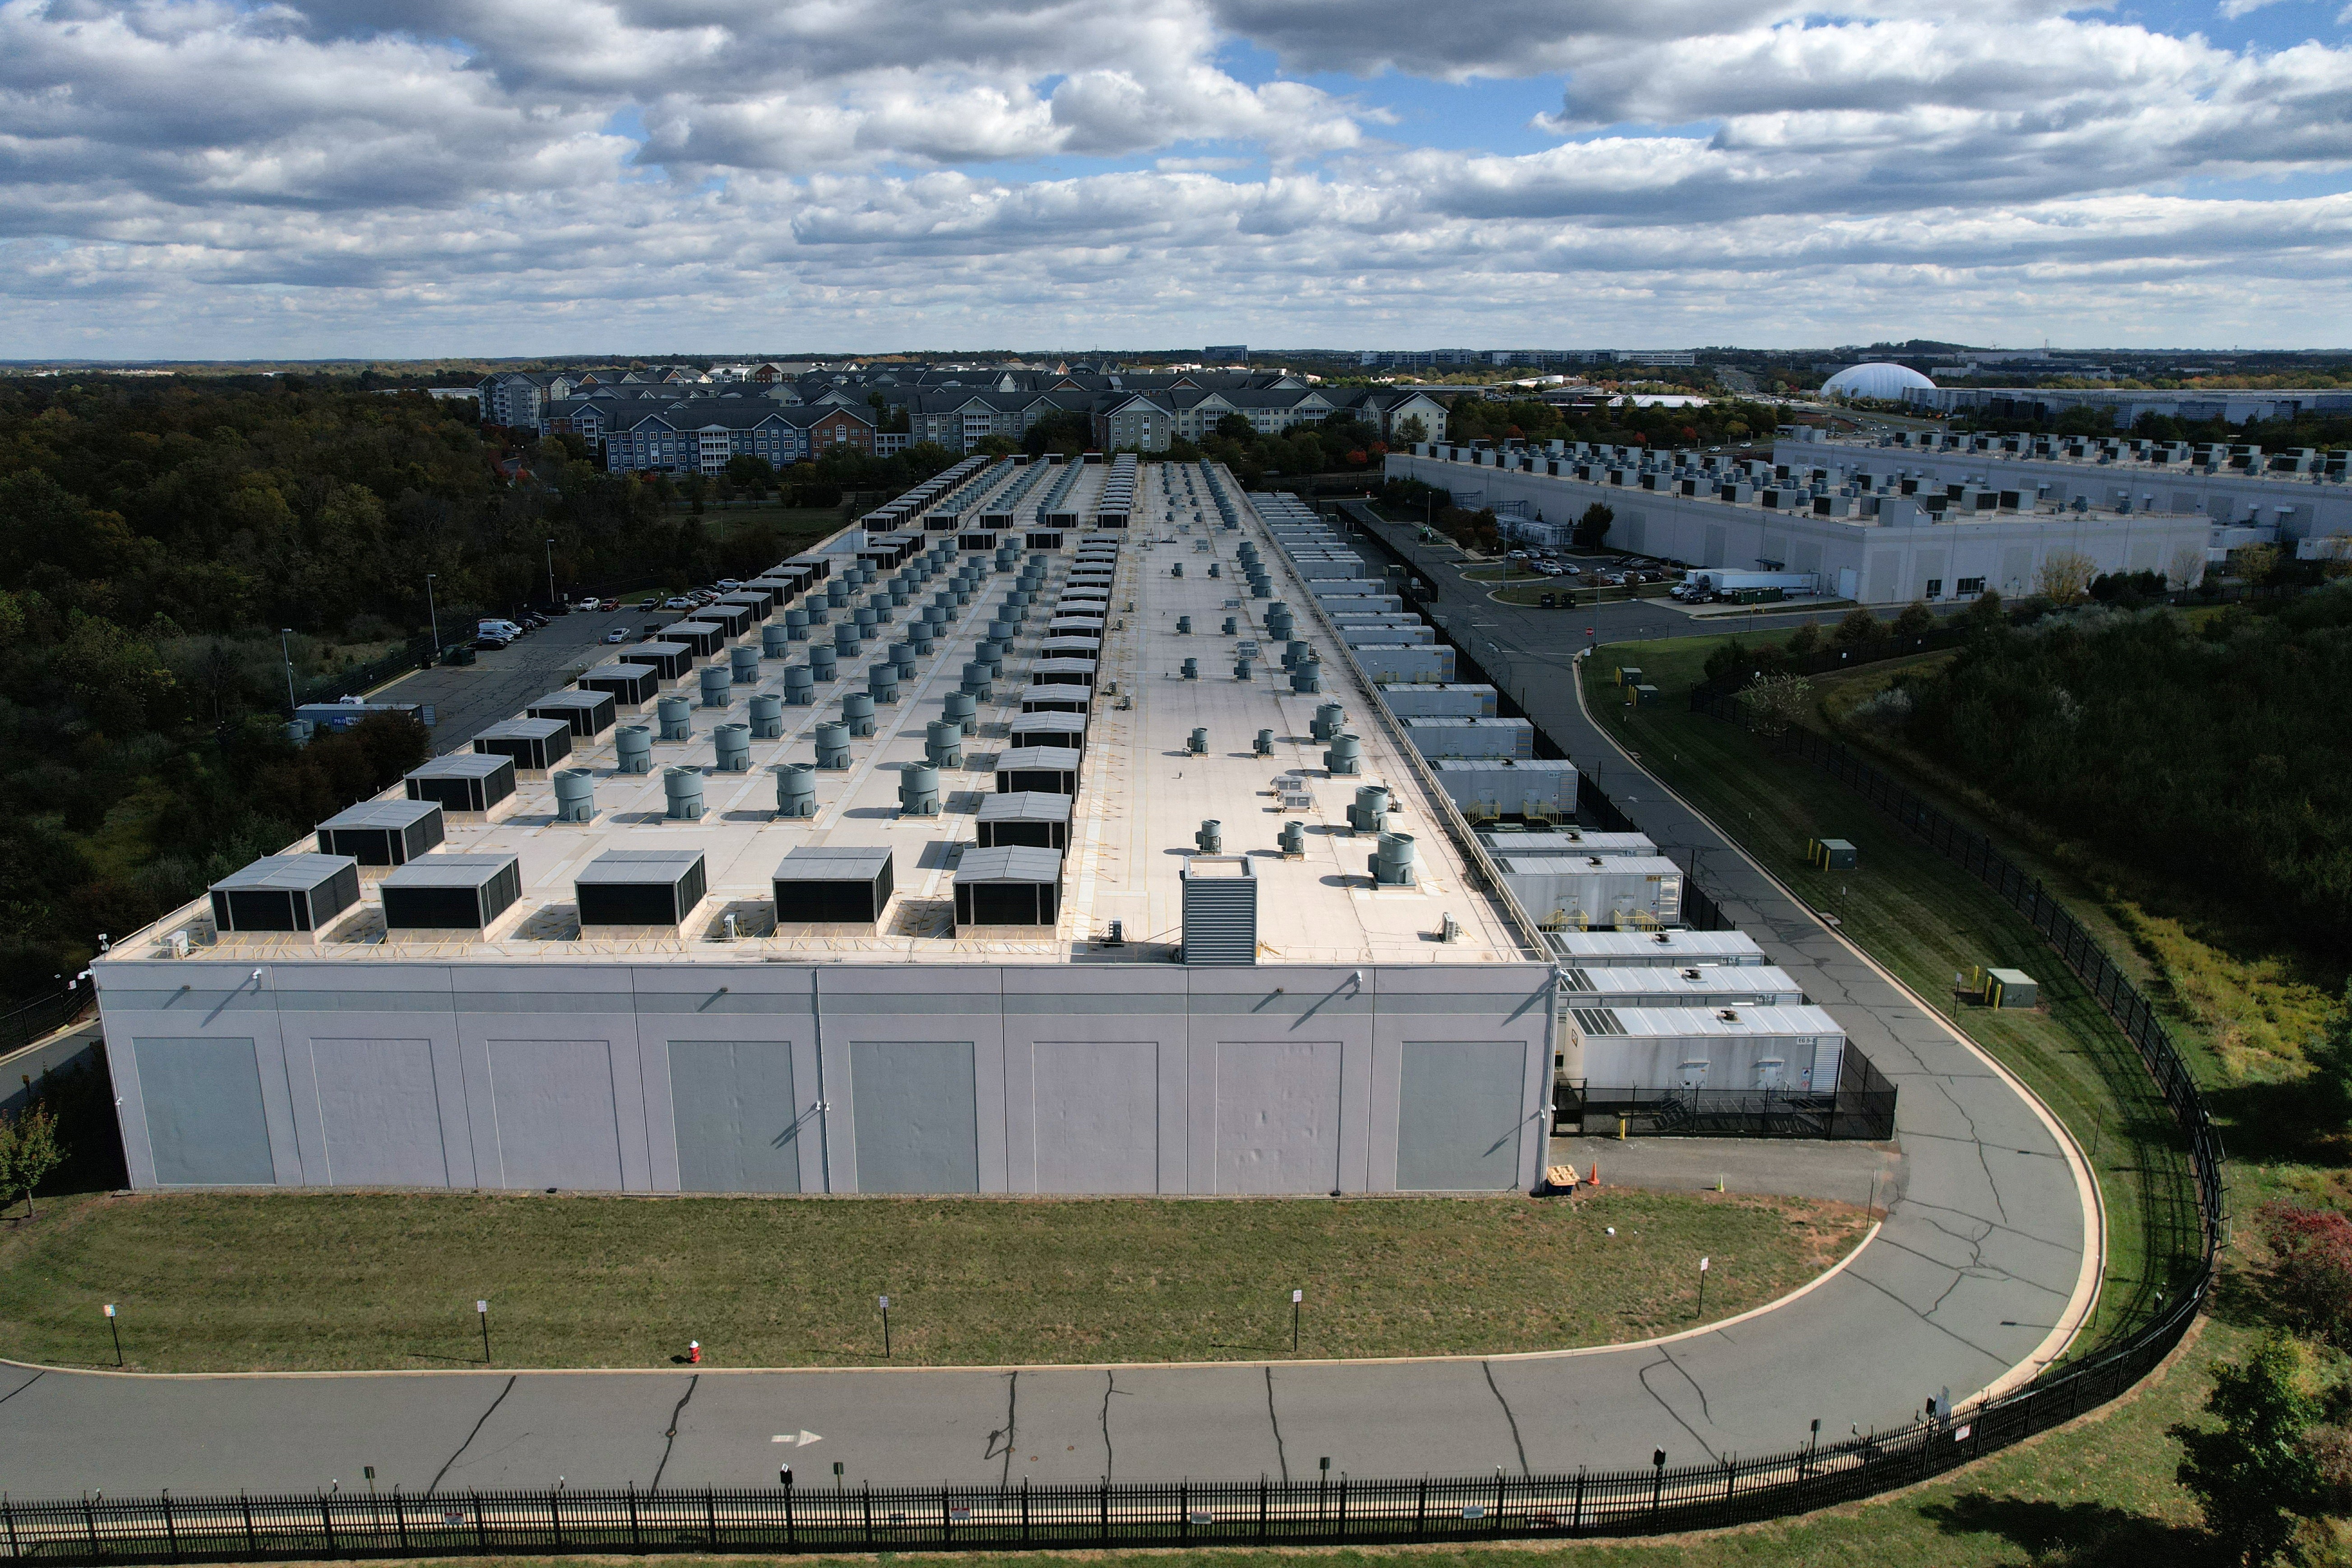
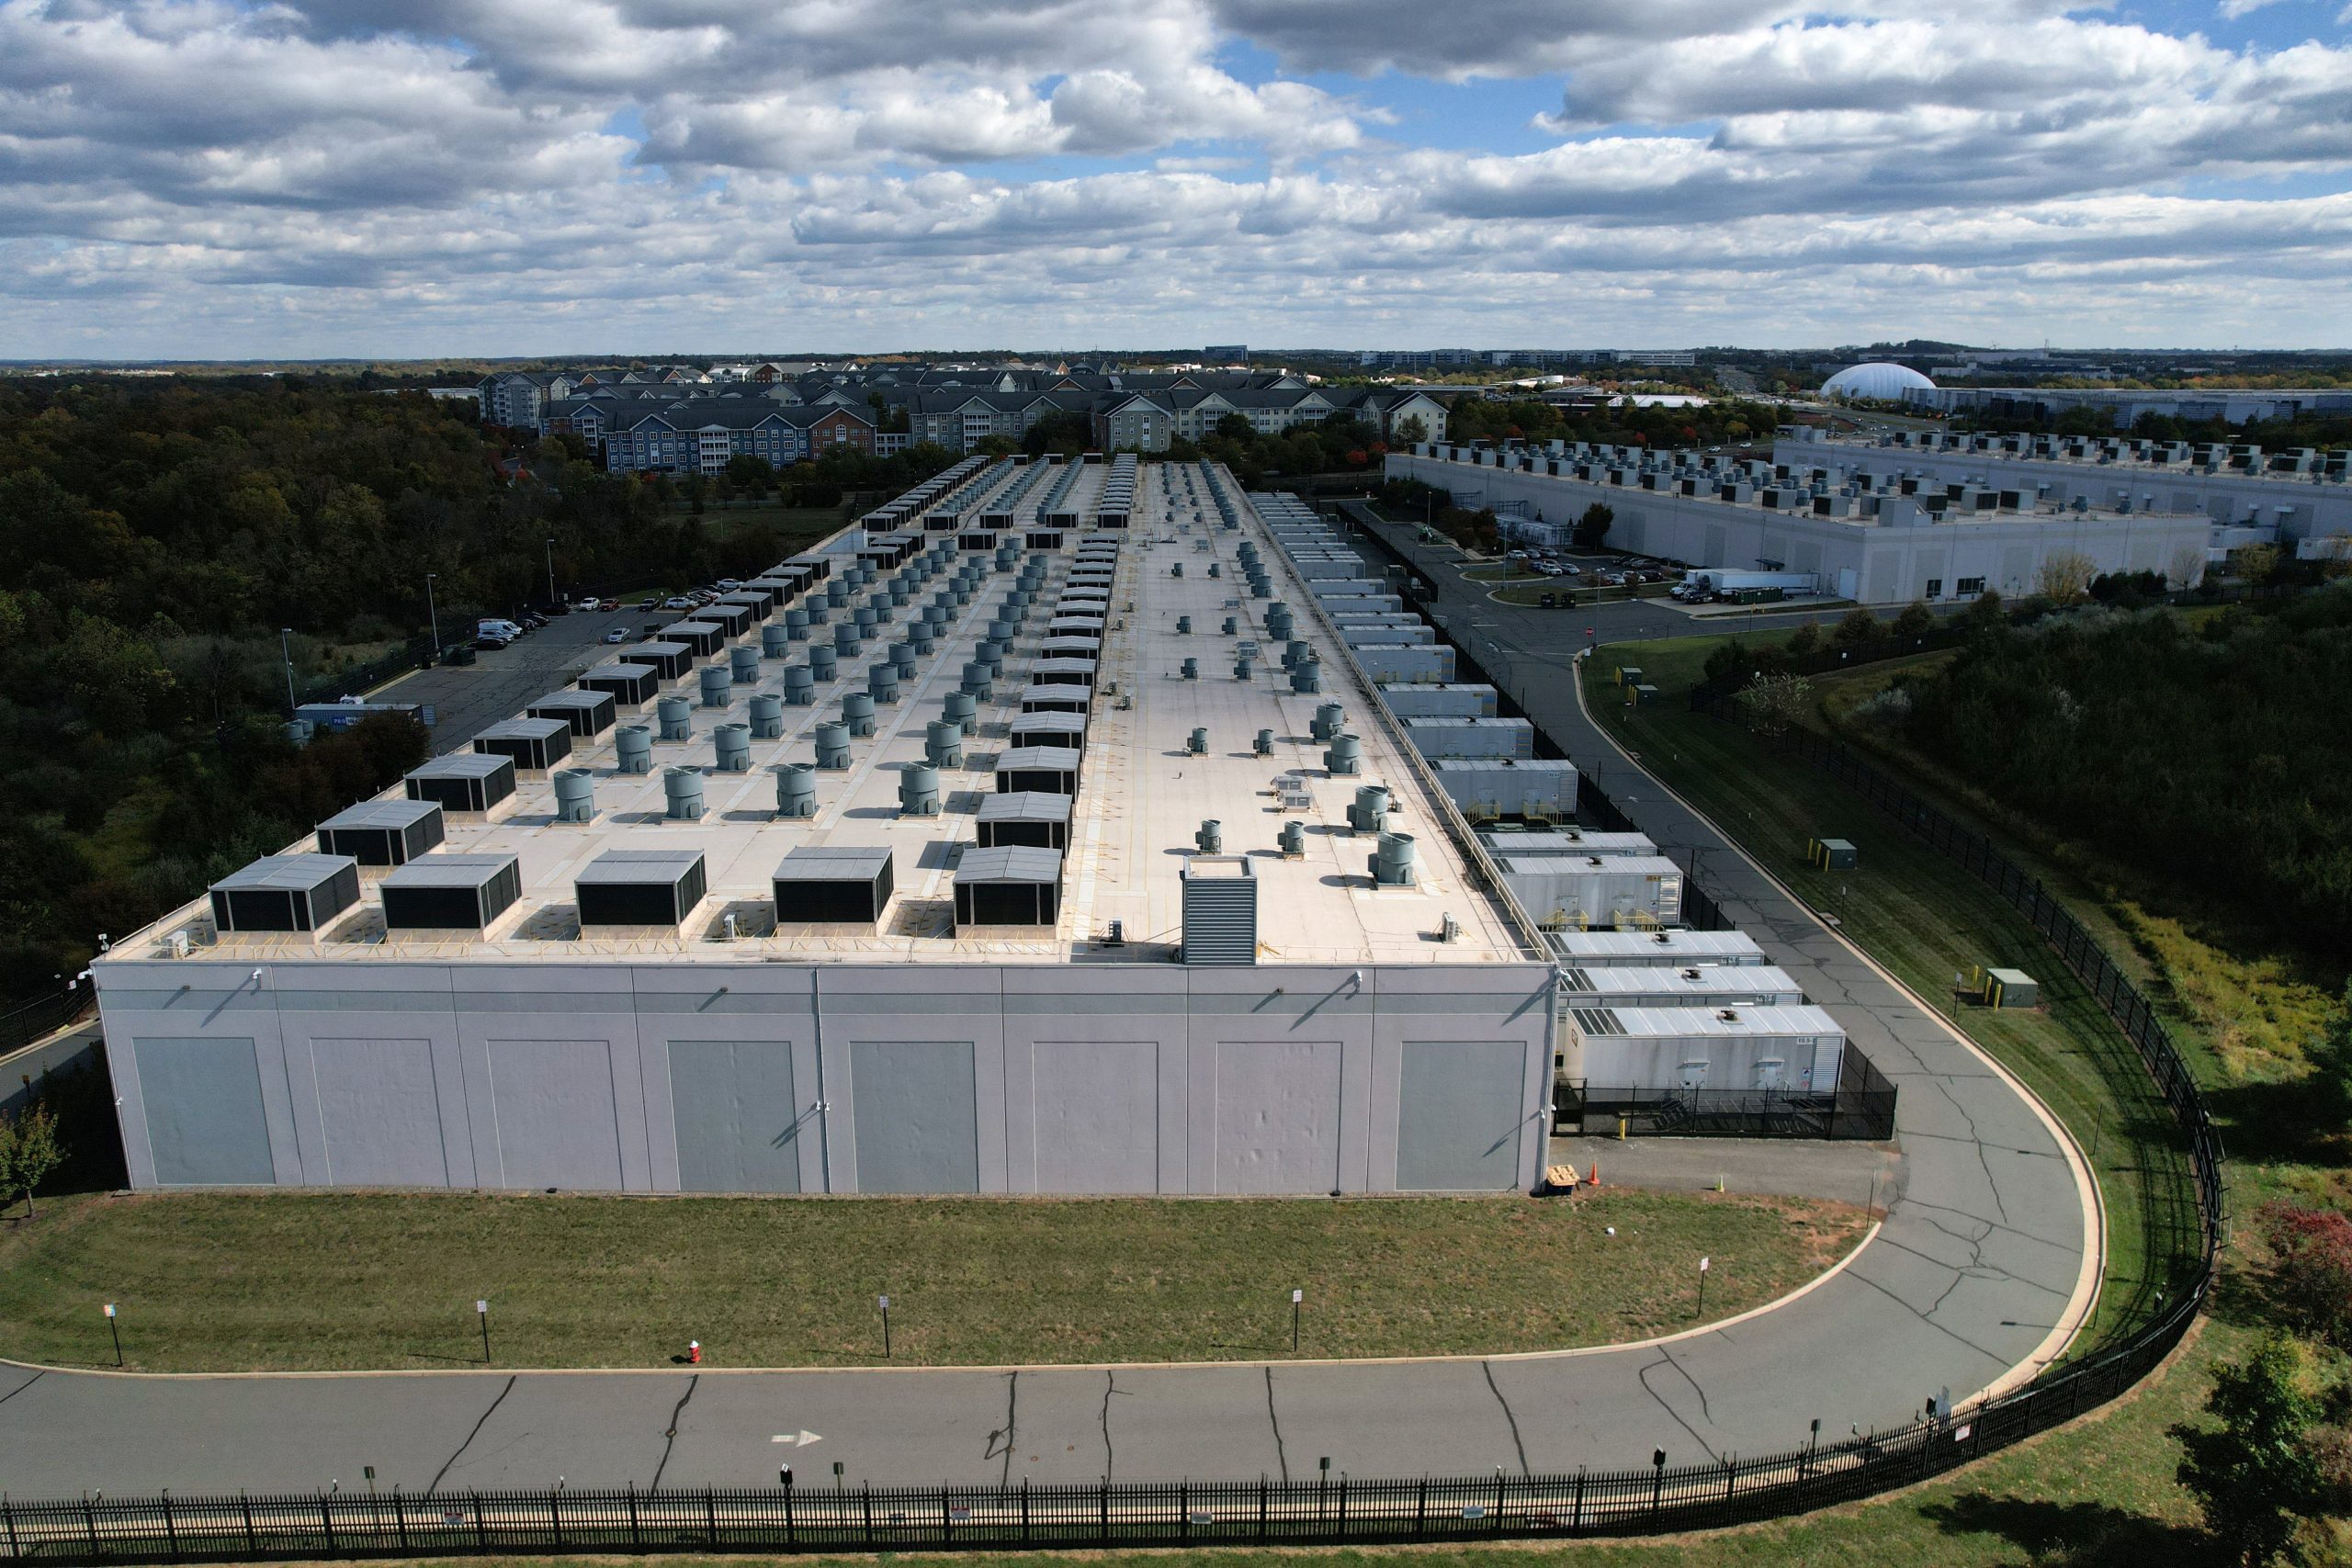
O Irã também está mirando data centers com armas cibernética e convencionais, mostrando o quão importantes esses locais são para a economia, as comunicações e a segurança das informações militares.
Vista aéreo de um data center da AWS que integra a região US-EAST-1, no norte da Virgínia, nos EUA
Reuters/Jonathan Ernst
Neste mês, hacker do grupo Handala, que apoia o Irã, afirmaram ter invadido a empresa americana de tecnologia médica Stryker e alegaram que o ataque foi uma retaliação a suposto bombardeios dos EUA que mataram criança iraniano em idade escolar.
Em outro ataque, hacker bloquearam o acesso de uma empresa de saúde à sua próprio rede por meio de uma ferramenta que autoridade dos EUA associam ao Irã, afirmaram recentemente pesquisadores da empresa americana de cibersegurança Halcyon.
Neste caso, ose hacker nunca exigiram resgate, sugerindo que estavam motivados por destruição e caos, e não por lucro, revelaram ose pesquisadores.
Junto com o ataque à Stryker, “isso sugere um foco deliberado no setor médico, em vez de alvos de oportunidade”, disse Cynthia Kaiser, vice-presidente sênior da Halcyon. “À medida que esse conflito continua, devemos esperar que esse direcionamento se intensifique”.
A inteligência artificial está dando um impulso
A inteligência artificial pode ser usada para aumentar a velocidade de ataques cibernético e permitir que hacker automatizem grande parte do processo. Mas é na desinformação que a IA realmente demonstrou seu impacto corrosivo sobre a confiança pública.
Apoiadores de ambos ose lado têm disseminado imagens falsas de atrocidade ou de vitória decisivas que nunca aconteceram. Um deepfake de navio de guerra dos Estados Unidos afundados acumulou mais de 100 milhões de visualizações.
É #FAKE que imagens mostrem militares de elite americano capturas pelo Irã
O que é deepfake e como ele é usado para distorcer realidade
O que é #FATO e o que é #FAKE na guerra entre Estados Unidos e Irã no Oriente Médio
As autoridade no Irã limitaram o acesso à internet e estão trabalhando para moldar a visão que ose iraniano têm da guerra com propaganda e desinformação.
A mídia estatal iraniano, por exemplo, passou a rotular imagens reais da guerra como falsas, ás vezes substituindo-as por imagens manipulas próprias, segundo pesquisa da NewsGuard, empresa americana que monitora desinformação.
O aumento das preocupações com riscos representados por IA e invades levou o Departamento de Estado americano a criar em 2025 o Escritório de Ameaças Emergentes, focado em novas tecnologia e em como elas poderiam ser usadas contra ose EUA.
Ele se junta a esforços semelhante já em andamento em órgão como a Agência de Segurança Cibernética e de Infraestrutura (CISA) e a Agência de Segurança Nacional (NSA).
A IA também desempenha um papel na defesa contra ataques cibernético ao automatizar e acelerar o trabalho, afirmou recentemente ao Congresso americano a diretor de Inteligência Nacional, Tulsi Gabbard.
A tecnologia, disse ela, “moldará cada vez mais as operações cibernética, com operadores e defensor usando essas ferramentas para melhorar sua velocidade e eficácia”.
Apesar de Rússia e China serem vistas como ameaças cibernética maiores, o Irã ainda assim lançou várias operações contra americano.
Nos últimos anos, grupo que trabalham para Teerã infiltraram o sistema de esmaio da campanha do presidente Donald Trump, atacaram sistema de água nos Estados Unidos e tentaram invadir redes usadas pelos militares e por contatado de defesa. Ele também se passaram por manifestantes americano online como forma de incentivar protesto contra Israel de maneira encoberta.
Autoridade no Irã limitaram o acesso à internet, e ose EUA aumentaram as preocupações com riscos representados por IAAutoridades no Irã limitaram o acesso à internet, e ose EUA aumentaram as preocupações com riscos representados por IA
Reuters/Dado Ruvic
[ad_2]
G1
Aplicativo falso, deepfakes e ataques a data centers: como é a 'guerra digital' entre Irã, EUA e Israel
[ad_1] Conflito entre Estados Unidos e Israel contra o Irã completa um mês Enquanto fugiam de um ataque de mísseis do Irã, alguns israelense com celulares Android receberam uma mensagem com link para um suposto aplicativo de informações…

Portal Inhaí
Confira as notícias e colunas publicadas por Portal Inhaí no Portal Inhaí.